Domain aufkleberprofi.de kaufen?
Wir ziehen mit dem Projekt
aufkleberprofi.de um.
Sind Sie am Kauf der Domain
aufkleberprofi.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain aufkleberprofi.de kaufen?
Was ist eine Alternative zu iptables?
Eine Alternative zu iptables ist beispielsweise nftables. Nftables ist ein Framework für die Paketfilterung in Linux und bietet eine verbesserte Syntax und Leistung im Vergleich zu iptables. Es ermöglicht eine flexiblere Konfiguration und Verwaltung von Firewall-Regeln. **
Hallo, ich habe eine Frage bezüglich iptables.
Natürlich, ich helfe gerne weiter. Was genau möchtest du über iptables wissen? **
Ähnliche Suchbegriffe für Iptables
Top-Angebote
Produkte zum Begriff Iptables:
-
Etiketten selbstklebend für Kennzeichnung Anbruch (20 Stück) Aufkleber Haltbarkeit 6 Monate, Bogen mit 20 EtikettenEtiketten zur Kennzeichnung des Anbruchdatums für eine 6-monatige Verwendbarkeit von Händedesinfektionsmitteln und von gebrauchsfertigen Desinfektionstüchern. Zusätzlich besteht die Möglichkeit, das Jahr zu notieren. Sie erhalten einen Bogen mit 20 Etiketten. Einsatzbereich: 6 Monate für Händedesinfektionsmittel im Eurospender Wenn nicht -sofort lieferbar- ist die Lieferzeit 3-5 Tage.1,15 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Etiketten selbstklebend für Kennzeichnung Anbruch (20 Stück) Aufkleber Haltbarkeit 12 Monate, Bogen mit 20 EtikettenEtiketten zur Kennzeichnung des Anbruchdatums für eine 12-monatige Verwendbarkeit von Händedesinfektionsmitteln und von gebrauchsfertigen Desinfektionstüchern. Zusätzlich besteht die Möglichkeit, das Jahr zu notieren. Sie erhalten einen Bogen mit 20 Etiketten. Einsatzbereich: 12 Monate für Händedesinfektionsmittel im geöffneten, aber wieder fest verschlossenen Gebinde, für Flaschen im Spender oder mit aufgeschraubter Dosierpumpe. Auch geeignet für Baktolin- und Baktolan-Produkte. Wenn nicht -sofort lieferbar- ist die Lieferzeit 3-5 Tage.0,94 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Wie blockiere ich mit iptables alles außer Tor?
Um mit iptables den gesamten Internetverkehr außer dem Tor-Verkehr zu blockieren, kannst du die folgenden Regeln verwenden: 1. Erlaube den Tor-Verkehr: `iptables -A OUTPUT -p tcp --dport 9050 -j ACCEPT` 2. Blockiere den gesamten ausgehenden Verkehr: `iptables -A OUTPUT -j DROP` 3. Erlaube den lokalen Verkehr: `iptables -A OUTPUT -o lo -j ACCEPT` Diese Regeln erlauben nur den Tor-Verkehr über Port 9050 und blockieren alles andere. Stelle sicher, dass du diese Regeln als Root oder mit Root-Rechten ausführst. **
-
Warum wird der Port in iptables nicht freigegeben?
Es gibt verschiedene Gründe, warum der Port in iptables nicht freigegeben wird. Möglicherweise wurde die Firewall so konfiguriert, dass der Port blockiert wird, um die Sicherheit des Systems zu gewährleisten. Es könnte auch sein, dass die Konfiguration fehlerhaft ist oder dass andere Regeln in iptables den Port blockieren. Es ist wichtig, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Regeln vorhanden sind, um den Port freizugeben. **
-
Wie kann ich iptables auf dem Asus RT-AC66U verwenden?
Der Asus RT-AC66U verwendet das Betriebssystem Asuswrt, das auf dem Linux-Kernel basiert. Um iptables auf dem Router zu verwenden, müssen Sie eine SSH-Verbindung zum Router herstellen und dann die iptables-Befehle eingeben. Sie können auch die Benutzeroberfläche des Routers verwenden, um die Firewall-Einstellungen zu konfigurieren, die auf iptables basieren. **
-
Wie öffne ich die Ports für steamcmd unter Linux mit iptables?
Um die Ports für steamcmd unter Linux mit iptables zu öffnen, musst du die entsprechenden Regeln in der Firewall konfigurieren. Zuerst musst du die Ports identifizieren, die steamcmd verwendet (normalerweise Port 27015 für den Server und Port 27016 für das RCON-Protokoll). Dann kannst du die folgenden Befehle verwenden, um die Ports zu öffnen: sudo iptables -A INPUT -p udp --dport 27015 -j ACCEPT sudo iptables -A INPUT -p udp --dport 27016 -j ACCEPT Diese Befehle fügen Regeln hinzu, die eingehenden UDP-Verkehr auf den angegebenen Ports erlauben. Stelle sicher, dass du die iptables-Regeln speicherst, damit sie nach einem Neustart des Systems weiterhin gelten. **
Wie kann ich mit iptables den SSH-Port von außen blockieren?
Um den SSH-Port von außen mit iptables zu blockieren, kannst du eine Regel erstellen, die den eingehenden Verkehr auf Port 22 (Standard-SSH-Port) ablehnt. Du kannst dies mit dem folgenden Befehl tun: "iptables -A INPUT -p tcp --dport 22 -j DROP". Dadurch wird jeglicher eingehender Verkehr auf Port 22 blockiert und der SSH-Zugriff von außen wird verhindert. **
Wie werden elektronische Etiketten in der industriellen Kennzeichnung eingesetzt?
Elektronische Etiketten werden in der industriellen Kennzeichnung verwendet, um Produkte und Waren zu identifizieren und zu verfolgen. Sie können Informationen wie Seriennummern, Herstellungsdaten oder Lagerbestände speichern. Durch RFID-Technologie können die Etiketten drahtlos ausgelesen werden, was die Effizienz und Genauigkeit der Datenerfassung erhöht. **
Top-Angebote
Produkte zum Begriff Iptables:
-
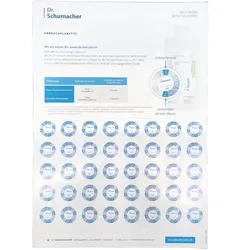
Etiketten selbstklebend für Kennzeichnung Anbruch Aufkleber zum Aufbringen auf DesinfektionsmittelDie Anbruchsplakette von Dr. Schumacher zeit Ihnen, bis wann das angebrochende Desinfektionsmittel im Spendersystem aufgebraucht oder ausgetauscht werden muss. Setzen Sie den Anbruchsmonat auf 12 Uhr mittig und ermitteln Sie die Haltbarkeit nach Anbruch mit Hilfe der dargestellten Tabelle. Auf einem Bogen sind 40 selbstklebende Plaketten enthalten. Wenn nicht -sofort lieferbar- ist die Lieferzeit 5-10 Tage.1,07 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
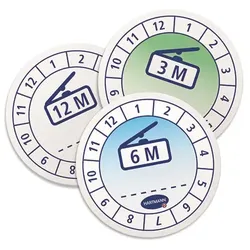
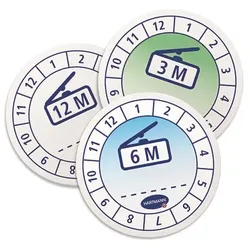
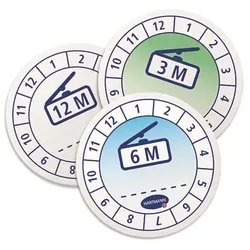
Etiketten selbstklebend für Kennzeichnung Anbruch (20 Stück) Aufkleber Haltbarkeit 3 MonateEtiketten zur Kennzeichnung des Anbruchdatums für eine 3-monatige Verwendbarkeit von Händedesinfektionsmitteln und von gebrauchsfertigen Desinfektionstüchern. Zusätzlich besteht die Möglichkeit, das Jahr zu notieren. Sie erhalten einen Bogen mit 20 Etiketten. Einsatzbereich: 3 Monate für gebrauchsfertige Desinfektionstücher mit wiederverschließbarem Deckel. Wenn nicht -sofort lieferbar- ist die Lieferzeit 3-5 Tage.1,15 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Etiketten selbstklebend für Kennzeichnung Anbruch (20 Stück) Aufkleber Haltbarkeit 6 Monate, Bogen mit 20 EtikettenEtiketten zur Kennzeichnung des Anbruchdatums für eine 6-monatige Verwendbarkeit von Händedesinfektionsmitteln und von gebrauchsfertigen Desinfektionstüchern. Zusätzlich besteht die Möglichkeit, das Jahr zu notieren. Sie erhalten einen Bogen mit 20 Etiketten. Einsatzbereich: 6 Monate für Händedesinfektionsmittel im Eurospender Wenn nicht -sofort lieferbar- ist die Lieferzeit 3-5 Tage.1,15 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Etiketten selbstklebend für Kennzeichnung Anbruch (20 Stück) Aufkleber Haltbarkeit 12 Monate, Bogen mit 20 EtikettenEtiketten zur Kennzeichnung des Anbruchdatums für eine 12-monatige Verwendbarkeit von Händedesinfektionsmitteln und von gebrauchsfertigen Desinfektionstüchern. Zusätzlich besteht die Möglichkeit, das Jahr zu notieren. Sie erhalten einen Bogen mit 20 Etiketten. Einsatzbereich: 12 Monate für Händedesinfektionsmittel im geöffneten, aber wieder fest verschlossenen Gebinde, für Flaschen im Spender oder mit aufgeschraubter Dosierpumpe. Auch geeignet für Baktolin- und Baktolan-Produkte. Wenn nicht -sofort lieferbar- ist die Lieferzeit 3-5 Tage.0,94 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Was ist eine Alternative zu iptables?
Eine Alternative zu iptables ist beispielsweise nftables. Nftables ist ein Framework für die Paketfilterung in Linux und bietet eine verbesserte Syntax und Leistung im Vergleich zu iptables. Es ermöglicht eine flexiblere Konfiguration und Verwaltung von Firewall-Regeln. **
-
Hallo, ich habe eine Frage bezüglich iptables.
Natürlich, ich helfe gerne weiter. Was genau möchtest du über iptables wissen? **
-
Wie blockiere ich mit iptables alles außer Tor?
Um mit iptables den gesamten Internetverkehr außer dem Tor-Verkehr zu blockieren, kannst du die folgenden Regeln verwenden: 1. Erlaube den Tor-Verkehr: `iptables -A OUTPUT -p tcp --dport 9050 -j ACCEPT` 2. Blockiere den gesamten ausgehenden Verkehr: `iptables -A OUTPUT -j DROP` 3. Erlaube den lokalen Verkehr: `iptables -A OUTPUT -o lo -j ACCEPT` Diese Regeln erlauben nur den Tor-Verkehr über Port 9050 und blockieren alles andere. Stelle sicher, dass du diese Regeln als Root oder mit Root-Rechten ausführst. **
-
Warum wird der Port in iptables nicht freigegeben?
Es gibt verschiedene Gründe, warum der Port in iptables nicht freigegeben wird. Möglicherweise wurde die Firewall so konfiguriert, dass der Port blockiert wird, um die Sicherheit des Systems zu gewährleisten. Es könnte auch sein, dass die Konfiguration fehlerhaft ist oder dass andere Regeln in iptables den Port blockieren. Es ist wichtig, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Regeln vorhanden sind, um den Port freizugeben. **
Ähnliche Suchbegriffe für Iptables
-
Wie kann ich iptables auf dem Asus RT-AC66U verwenden?
Der Asus RT-AC66U verwendet das Betriebssystem Asuswrt, das auf dem Linux-Kernel basiert. Um iptables auf dem Router zu verwenden, müssen Sie eine SSH-Verbindung zum Router herstellen und dann die iptables-Befehle eingeben. Sie können auch die Benutzeroberfläche des Routers verwenden, um die Firewall-Einstellungen zu konfigurieren, die auf iptables basieren. **
-
Wie öffne ich die Ports für steamcmd unter Linux mit iptables?
Um die Ports für steamcmd unter Linux mit iptables zu öffnen, musst du die entsprechenden Regeln in der Firewall konfigurieren. Zuerst musst du die Ports identifizieren, die steamcmd verwendet (normalerweise Port 27015 für den Server und Port 27016 für das RCON-Protokoll). Dann kannst du die folgenden Befehle verwenden, um die Ports zu öffnen: sudo iptables -A INPUT -p udp --dport 27015 -j ACCEPT sudo iptables -A INPUT -p udp --dport 27016 -j ACCEPT Diese Befehle fügen Regeln hinzu, die eingehenden UDP-Verkehr auf den angegebenen Ports erlauben. Stelle sicher, dass du die iptables-Regeln speicherst, damit sie nach einem Neustart des Systems weiterhin gelten. **
-
Wie kann ich mit iptables den SSH-Port von außen blockieren?
Um den SSH-Port von außen mit iptables zu blockieren, kannst du eine Regel erstellen, die den eingehenden Verkehr auf Port 22 (Standard-SSH-Port) ablehnt. Du kannst dies mit dem folgenden Befehl tun: "iptables -A INPUT -p tcp --dport 22 -j DROP". Dadurch wird jeglicher eingehender Verkehr auf Port 22 blockiert und der SSH-Zugriff von außen wird verhindert. **
-
Wie werden elektronische Etiketten in der industriellen Kennzeichnung eingesetzt?
Elektronische Etiketten werden in der industriellen Kennzeichnung verwendet, um Produkte und Waren zu identifizieren und zu verfolgen. Sie können Informationen wie Seriennummern, Herstellungsdaten oder Lagerbestände speichern. Durch RFID-Technologie können die Etiketten drahtlos ausgelesen werden, was die Effizienz und Genauigkeit der Datenerfassung erhöht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.